Pular para o conteúdo
NexGuard

Blog NexGuard

Proteção de empresas, LGPD, testes de invasão, backup e gestão de segurança, em linguagem clara para quem decide e para quem executa.

AppSec

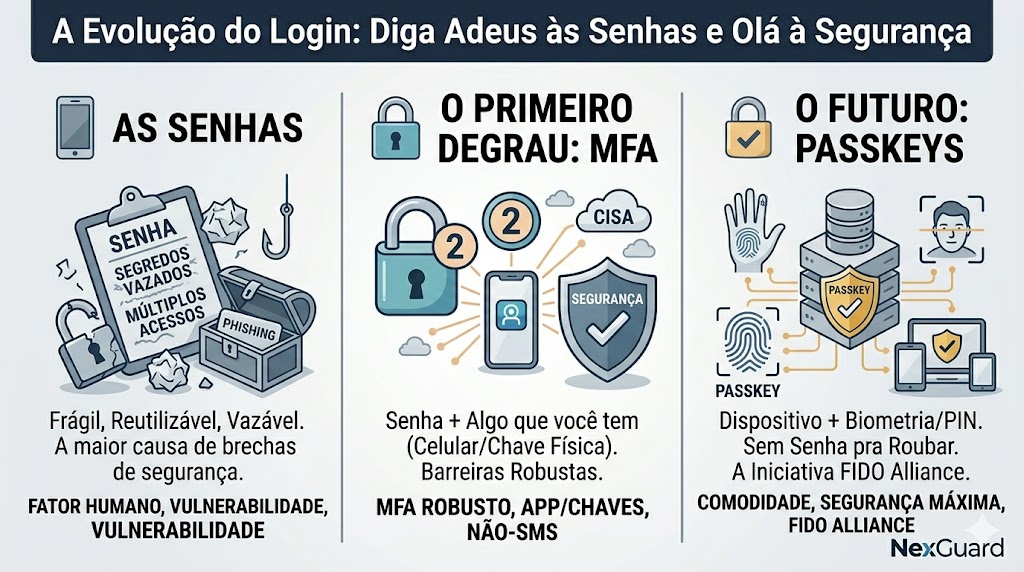
Adeus, senhas? Entenda MFA, passkeys e o futuro do login sem senha

A senha está com os dias contados, e isso é ótima notícia. Entenda o que são MFA e passkeys e por que o futuro sem senha já começou (com calma).

, 5 min de leitura
LGPD

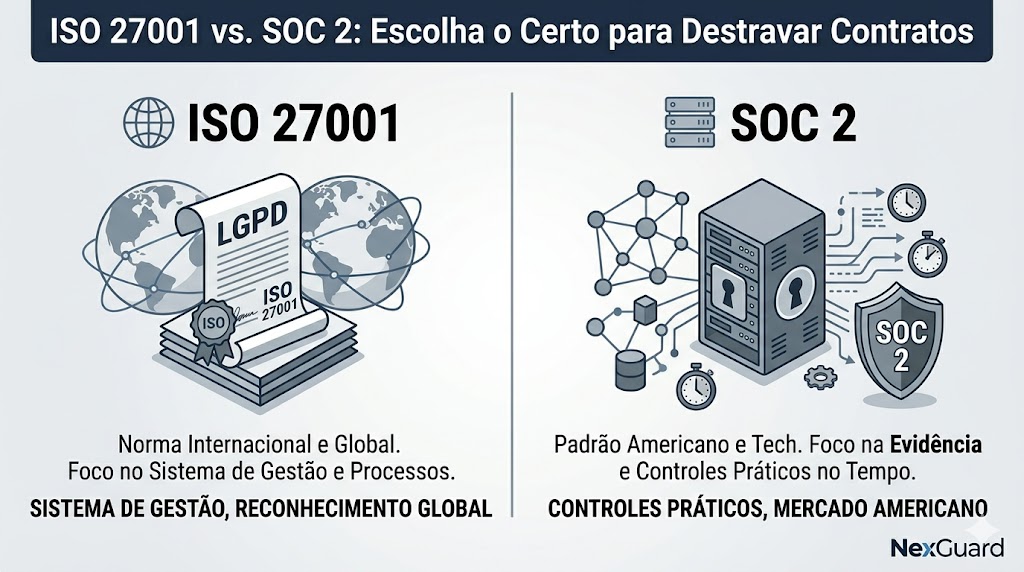
ISO 27001 e SOC 2: por onde começar (e o que cada uma realmente exige)

Um cliente grande pediu sua certificação e você travou? Calma. Vou explicar a diferença entre ISO 27001 e SOC 2 e por onde começar sem pânico.

, 5 min de leitura

Pentest

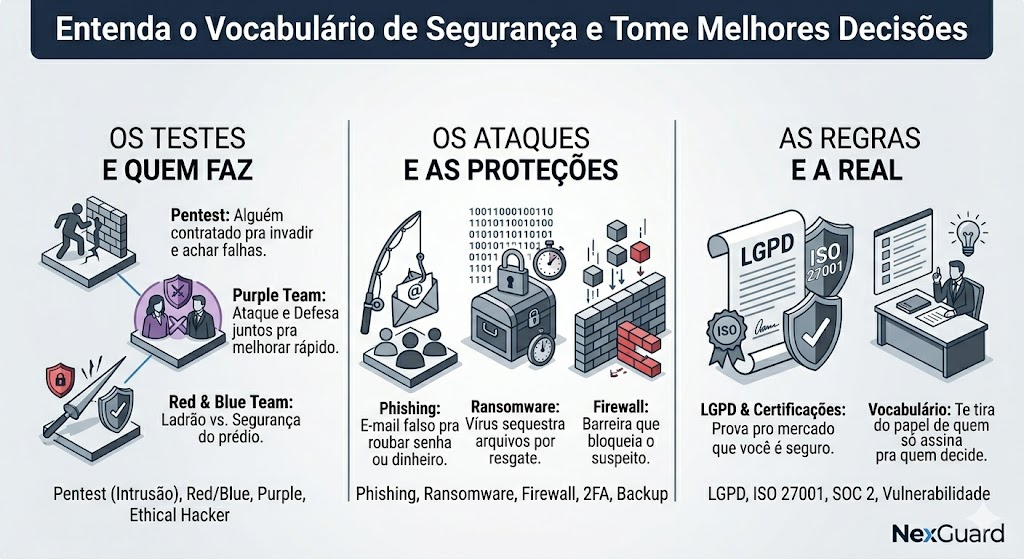
O dicionário de segurança que todo gestor finge entender (mas ninguém explicou direito)

Pentest, ransomware, phishing, zero-day... Sua equipe de TI fala uma língua e você só faz que entende. Chega disso. Aqui está o glossário sem enrolação.

, 5 min de leitura

LGPD

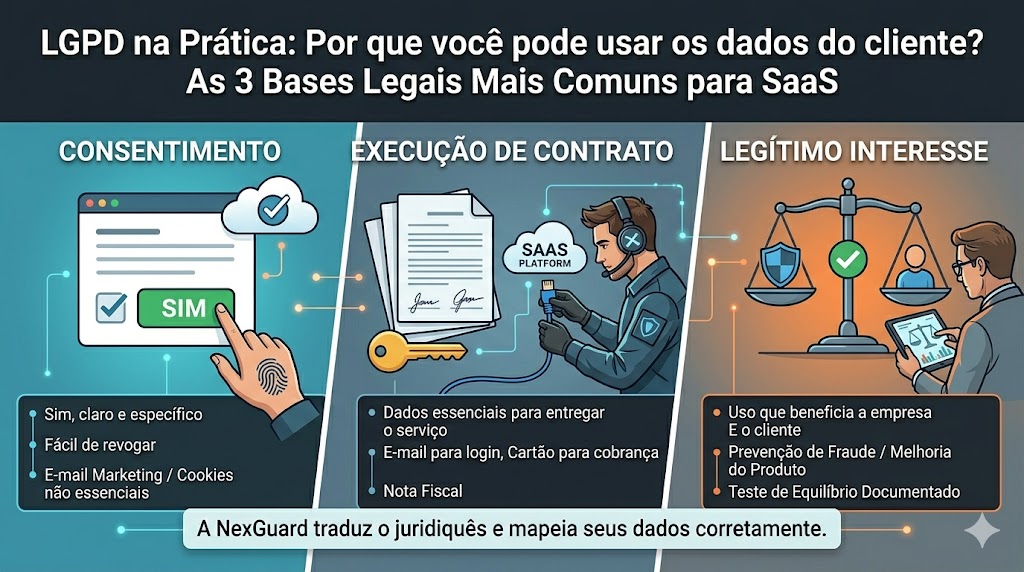
Consentimento, legítimo interesse ou contrato? Descomplicando as bases legais da LGPD

Toda vez que sua empresa usa um dado de cliente, precisa de uma justificativa legal pra isso. Escolher a errada dá dor de cabeça. Vou te mostrar como acertar.

, 5 min de leitura

Pentest

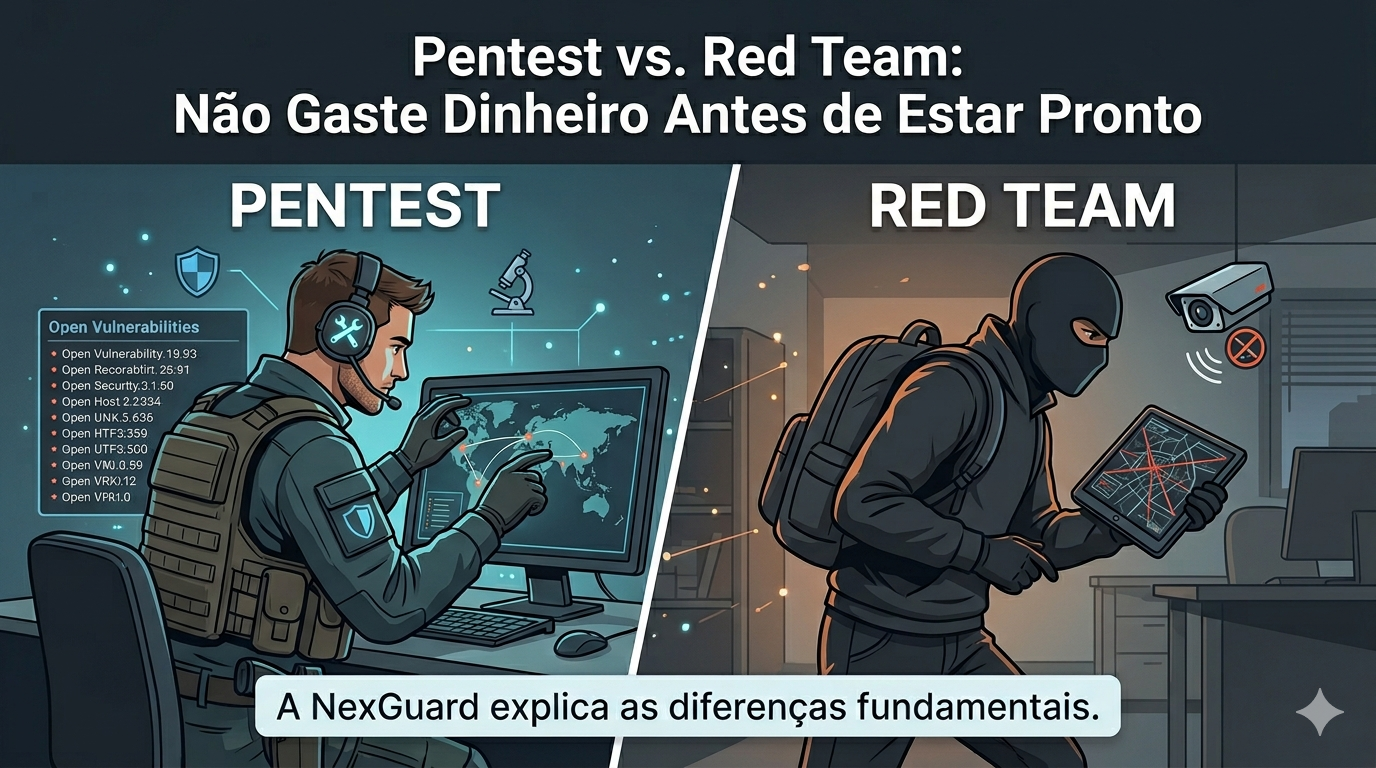
Red Team ou pentest? A diferença que pode te poupar (ou queimar) muito dinheiro

"Quero um Red Team!" Calma. Às vezes o que sua empresa precisa é bem diferente, e confundir os dois sai caro. Vou te explicar do jeito simples.

, 5 min de leitura

DevSecOps

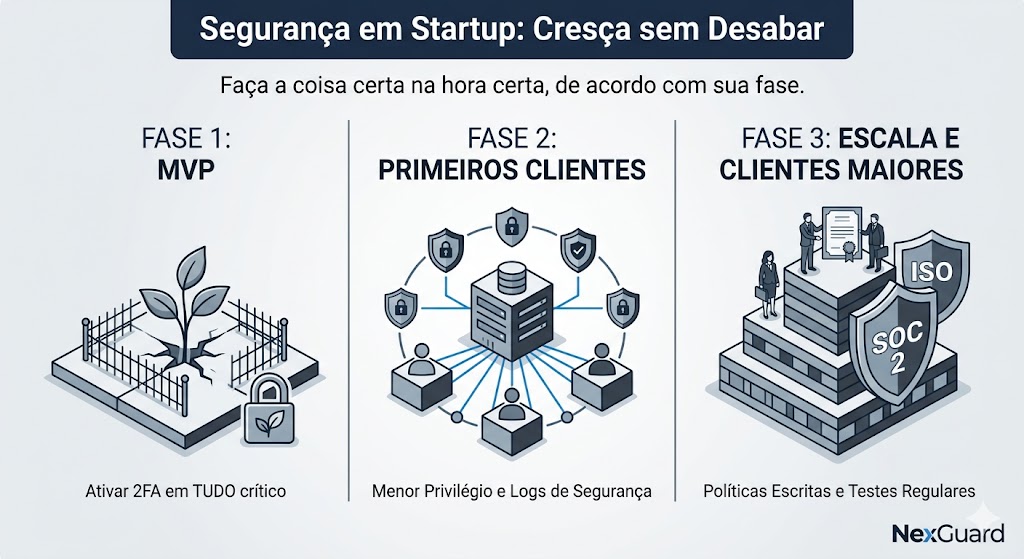
Segurança pra startup: o guia honesto do MVP até a primeira auditoria

Startup não tem tempo nem grana sobrando, e segurança parece coisa de empresa grande. Spoiler: não é. Veja o que fazer em cada fase sem travar seu crescimento.

, 5 min de leitura

Blue Team

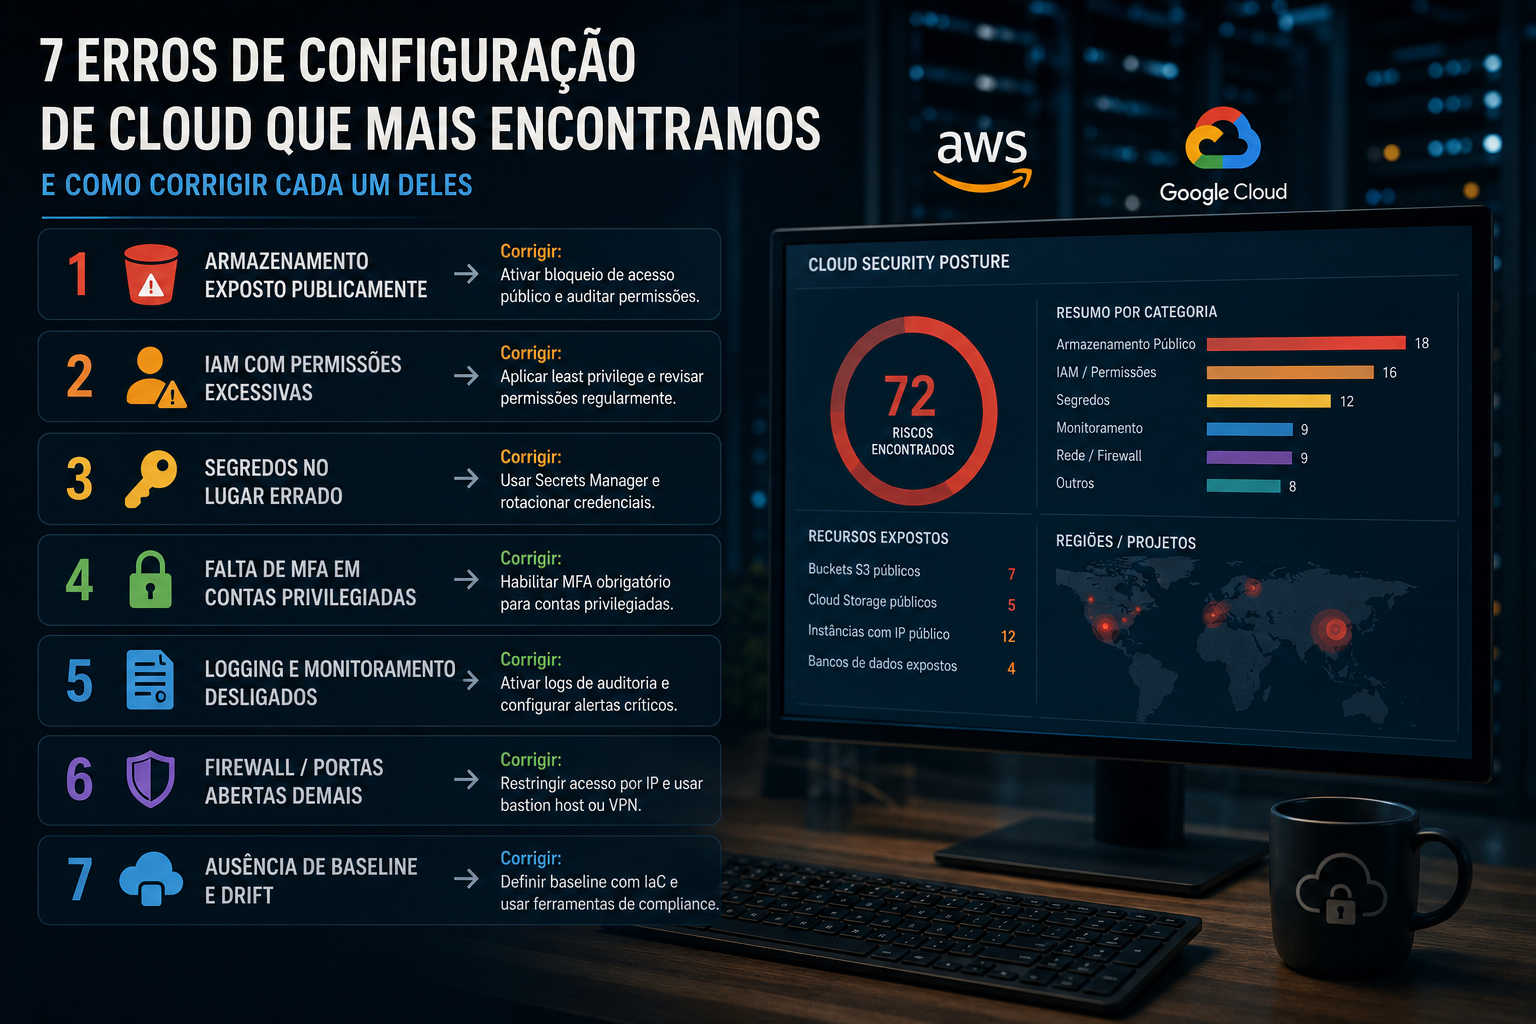
Segurança em cloud: os erros mais comuns em AWS e GCP

A maioria dos vazamentos em nuvem não vem de um hacker genial — vem de uma configuração errada. Os erros que mais encontramos em AWS e GCP, e como corrigir cada um.

, 5 min de leitura

DevSecOps

SAST vs DAST vs Pentest manual: quando usar cada um

Três abordagens, três momentos. Entenda o que cada técnica encontra, o que ela nunca vai achar, e como combiná-las sem desperdiçar orçamento.

, 5 min de leitura

AppSec

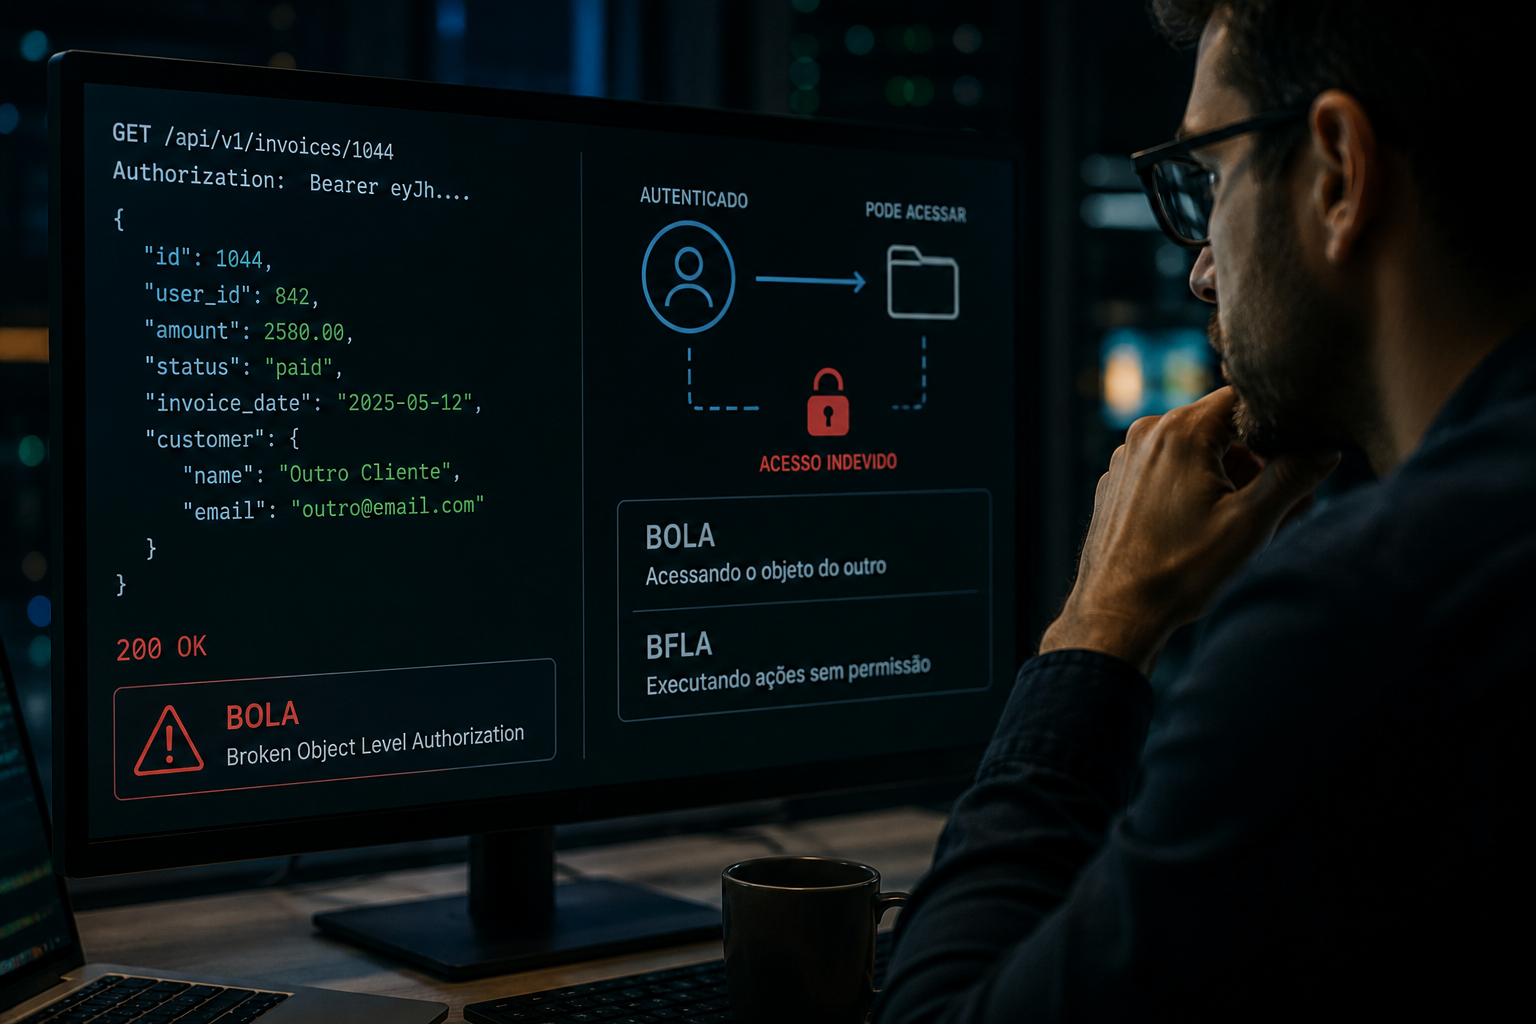
Como saber se sua API está exposta: checklist de BOLA e BFLA

Falhas de autorização são a principal causa de vazamento via API hoje. Um checklist prático para testar BOLA e BFLA antes que um atacante faça isso por você.

, 5 min de leitura

Não sabe por onde começar?

O diagnóstico gratuito mostra, em até 2 dias úteis, os principais riscos da sua empresa e o que resolver primeiro. Sem compromisso de contratar.

  1. 1. Conversa Entendemos sua operação.
  2. 2. Análise Avaliamos o ambiente e o que está exposto.
  3. 3. Relatório Prioridades explicadas em reunião.
Solicitar diagnóstico gratuito